


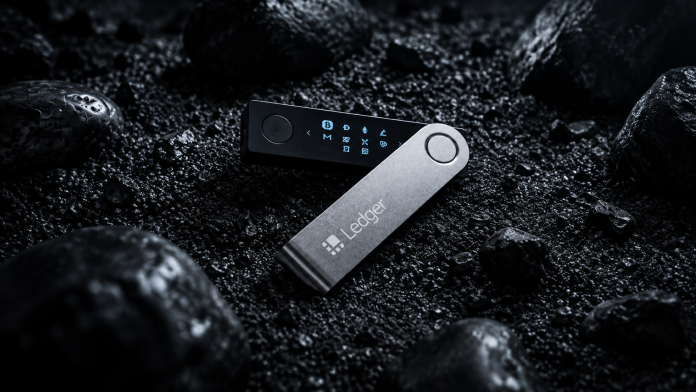
Kripto para donanım cüzdanı üreticisi Ledger ile bağlantılı milyonlarca dolarlık hırsızlık olayında dikkat çekici bir iddia gündeme geldi. Eski Mt. Gox CEO’su Mark Karpelès’in, büyük çaplı varlık transferlerinden önce güvenliği ihlal edilmiş Ledger cihazlarını kamuoyuna açıklamasının saldırganları harekete geçirmiş olabileceği öne sürüldü.
Mark Karpelès, 8 Ekim tarihinde yaptığı açıklamada, piyasada gizli SIM kartlarla donatılmış sahte veya fiziksel olarak değiştirilmiş Ledger cihazlarının satıldığı konusunda kullanıcıları uyardı. İddiaya göre bu cihazların ekranlarının altına yerleştirilen casus donanımlar, cüzdan kurulumu sırasında ekrana gönderilen verileri ele geçirerek kullanıcıların kurtarma kelimelerini saldırganlara iletebiliyor.
Karpelès, incelediği cihazlardan birinin Malezya’dan geldiğini ve ambalajının tamamen sağlam olduğunu belirtti. Buna rağmen cihazın ekranının altında ustalıkla gizlenmiş bir casus donanım bulunduğu ifade edildi.
Olayın en dikkat çekici yönlerinden biri ise değiştirilmiş cihazların Ledger’ın resmi orijinallik doğrulaması olan Genuine Check testini geçebilmesi. Bunun nedeni, saldırganların cihazın orijinal güvenlik çipini değiştirmeden ek donanımlar yerleştirebilmesi. Ledger’ın doğrulama sistemi, güvenlik çipinin orijinalliğini kontrol edebilse de cihaz üzerinde yapılan tüm fiziksel değişiklikleri tespit edemiyor.
Ortaya atılan teorilerden birine göre saldırganlar, ele geçirilmiş cihazlar üzerinden uzun süredir kullanıcıların kurtarma kelimelerini topluyordu. Ancak saldırıyı hemen gerçekleştirmek yerine çok sayıda cüzdanı aynı anda boşaltmak için beklediler.
Karpelès’in yaklaşık 90 bin görüntülenmeye ulaşan uyarısının ardından saldırganların faaliyetlerinin açığa çıktığını fark ederek harekete geçmiş olabileceği değerlendiriliyor. Bu senaryoya göre saldırganlar, operasyonlarının ortaya çıkmasının ardından ele geçirdikleri cüzdanlardaki varlıkları hızla transfer etmeye başladı.
Bununla birlikte Karpelès’in açıklaması ile sonrasında gerçekleşen büyük çaplı cüzdan hırsızlıkları arasında doğrudan bir bağlantı henüz doğrulanmadı. Söz konusu casus donanımların bütün saldırılardan sorumlu olup olmadığı da bilinmiyor.
İlk bulgular, Ledger’ın kriptografik güvenlik sistemindeki bir açıktan ziyade, cihazların kullanıcılara ulaşmadan önce fiziksel olarak değiştirilmesini içeren bir tedarik zinciri saldırısı ihtimaline işaret ediyor.
*Yatırım tavsiyesi değildir.